
REJECT o DROP: Quale Strategia Scegliere per la Sicurezza dei Firewall?
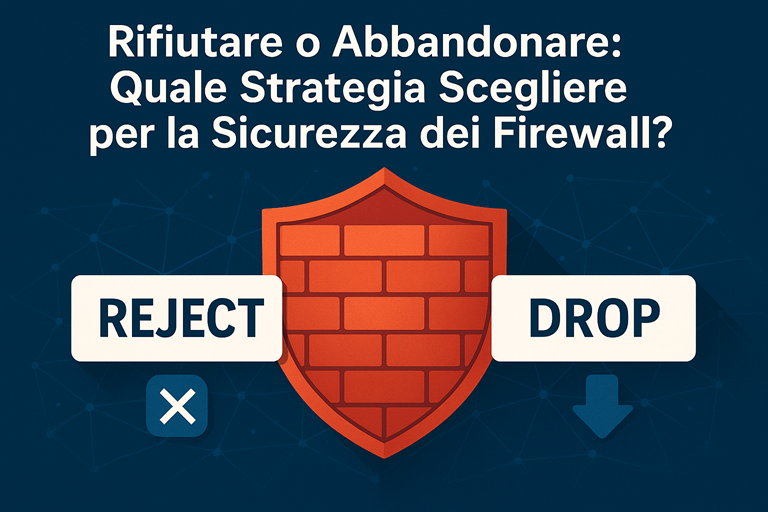 In un mondo sempre più connesso, la sicurezza delle reti è diventata una priorità assoluta. Un elemento chiave nella difesa di queste reti è rappresentato dai firewall, strumenti cruciali per filtrare il traffico in ingresso e in uscita. Ma quando si configura un firewall, una delle decisioni più importanti riguarda le azioni da intraprendere quando un pacchetto di dati che non soddisfa le regole di accesso arriva al dispositivo: rifiutare (REJECT) o abbandonare (DROP)? Esploriamo insieme le differenze tra queste due strategie e come scegliere quella più adatta alle proprie esigenze.
Comprendere le Due Opzioni: REJECT vs DROP
Quando un pacchetto di dati tenta di accedere a un sistema attraverso un firewall, il comportamento del firewall può essere governato da due regole principali: REJECT e DROP.
1. REJECT: Questa opzione implica che il firewall accetti il pacchetto, ma decide di rifiutarlo esplicitamente. Nel caso di una connessione TCP, ciò comporta l'invio di un pacchetto RST (Reset) all'host di origine, mentre nel caso di UDP, viene inviato un messaggio ICMP che informa l'origine che la porta è chiusa. Questo approccio è utile perché fornisce un feedback immediato all'host, facendo sapere che la richiesta è stata ricevuta, ma non autorizzata. Un ulteriore vantaggio è che consente di identificare facilmente la presenza di un firewall con filtro dei pacchetti, poiché i pacchetti di rifiuto sono chiari segnali di una protezione attiva.
2. DROP: D'altra parte, l'opzione DROP comporta lo scarto del pacchetto senza fornire alcuna risposta all'host di origine. In questo caso, l'host rimarrà in attesa di una risposta fino al timeout, potenzialmente causando ritardi e confusione. Questo metodo può risultare vantaggioso contro attacchi meno sofisticati, poiché gli aggressori potrebbero trovarsi a dover aspettare risposte che non arriveranno mai, il che può distrarli e compromettere la loro strategia.
Quando Usare REJECT e Quando Usare DROP
La scelta tra REJECT e DROP dipende dal contesto in cui il firewall è utilizzato.
- Zone Connesse a Internet: Per i dispositivi esposti direttamente su Internet, è generalmente preferibile utilizzare DROP. Questo perché l'assenza di risposte rende le scansioni delle porte più difficili e impone agli aggressori di perdere tempo in attesa di risposte che non arriveranno. Inoltre, l'utilizzo di DROP riduce il rischio di attacchi DoS (Denial of Service), poiché un grande volume di pacchetti di rifiuto potrebbe sovraccaricare le risorse del firewall.
- Zone Attendibili: Quando si tratta di comunicazioni interne, come quelle provenienti da una rete LAN sicura, REJECT è la scelta migliore. Qui, gli host attendibili meritano una risposta tempestiva che chiarisca che la loro richiesta non è stata autorizzata. Questo aiuta a prevenire la frustrazione degli utenti e permette loro di prendere decisioni informate sulla gestione delle loro connessioni.
Vantaggi e Svantaggi di Ogni Metodo
Entrambe le strategie presentano vantaggi e svantaggi che meritano di essere considerati:
- Vantaggi di REJECT:
- Fornisce feedback immediato all'host di origine.
- Rende più facile la diagnosi di problemi di connettività.
- Indica chiaramente la presenza di un firewall.
- Svantaggi di REJECT:
- Può generare un volume significativo di traffico ICMP, sovraccaricando il firewall in caso di attacchi massivi.
- Espone la configurazione della rete agli aggressori, poiché possono vedere che il firewall è attivo e quale porta è chiusa.
- Vantaggi di DROP:
- Riduce il rischio di congestione del firewall.
- Rallenta le scansioni di porte, rendendo difficile per gli aggressori mappare la rete.
- Protegge meglio le zone a rischio di attacchi DDoS.
- Svantaggi di DROP:
- Non fornisce alcun feedback, il che può confondere gli utenti legittimi.
- Può rendere difficile il troubleshooting in caso di problemi di connettività.
Conclusione: La Scelta Strategica
La scelta tra REJECT e DROP richiede una riflessione strategica e dipende fortemente dall'architettura della rete e dalle minacce previste. In generale, utilizzare REJECT per le zone attendibili consente di mantenere un buon livello di comunicazione con gli utenti legittimi, mentre l'utilizzo di DROP nelle zone più vulnerabili alla connessione Internet può migliorare la sicurezza complessiva. Non esiste un’unica soluzione perfetta, e la configurazione ideale dipenderà dalle specifiche esigenze della rete e dalle caratteristiche degli attacchi a cui è esposta.
In conclusione, considerare attentamente le proprie necessità e adottare la giusta combinazione di REJECT e DROP è fondamentale per costruire un firewall efficace e sicuro. Conoscere questi meccanismi è il primo passo verso una maggior
 È finalmente arrivato IPFire 2.29 - Core Update 198, un aggiornamento cruciale per tutti gli utenti del nostro firewall open-source preferito. Questa nuova release porta con sé un notevole potenziamento al sistema di prevenzione delle intrusioni (IPS) grazie all'integrazione di Suricata 8. Le performance migliorate, le capacità di ispezione più dettagliate e l'affidabilità superiore non sono che un assaggio di ciò che ci attende.
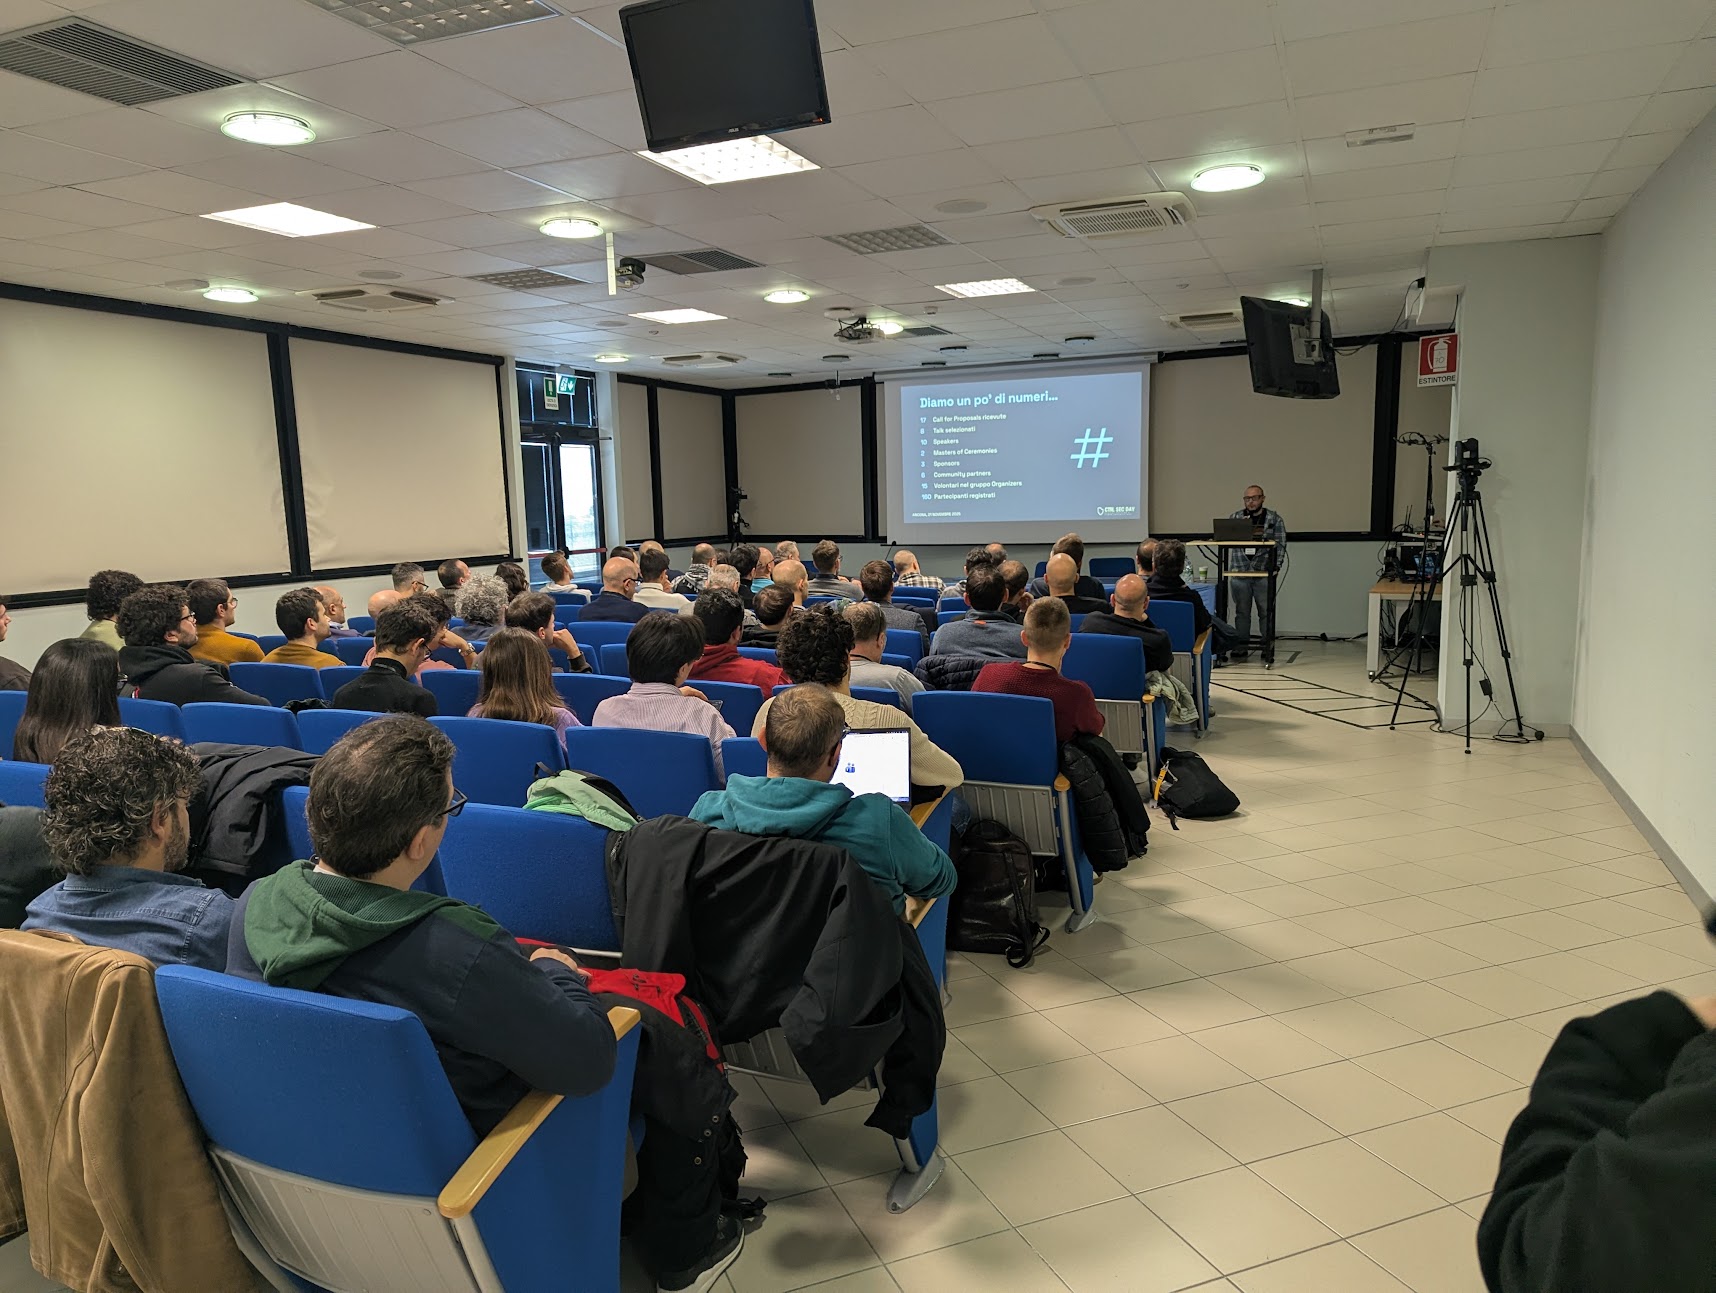
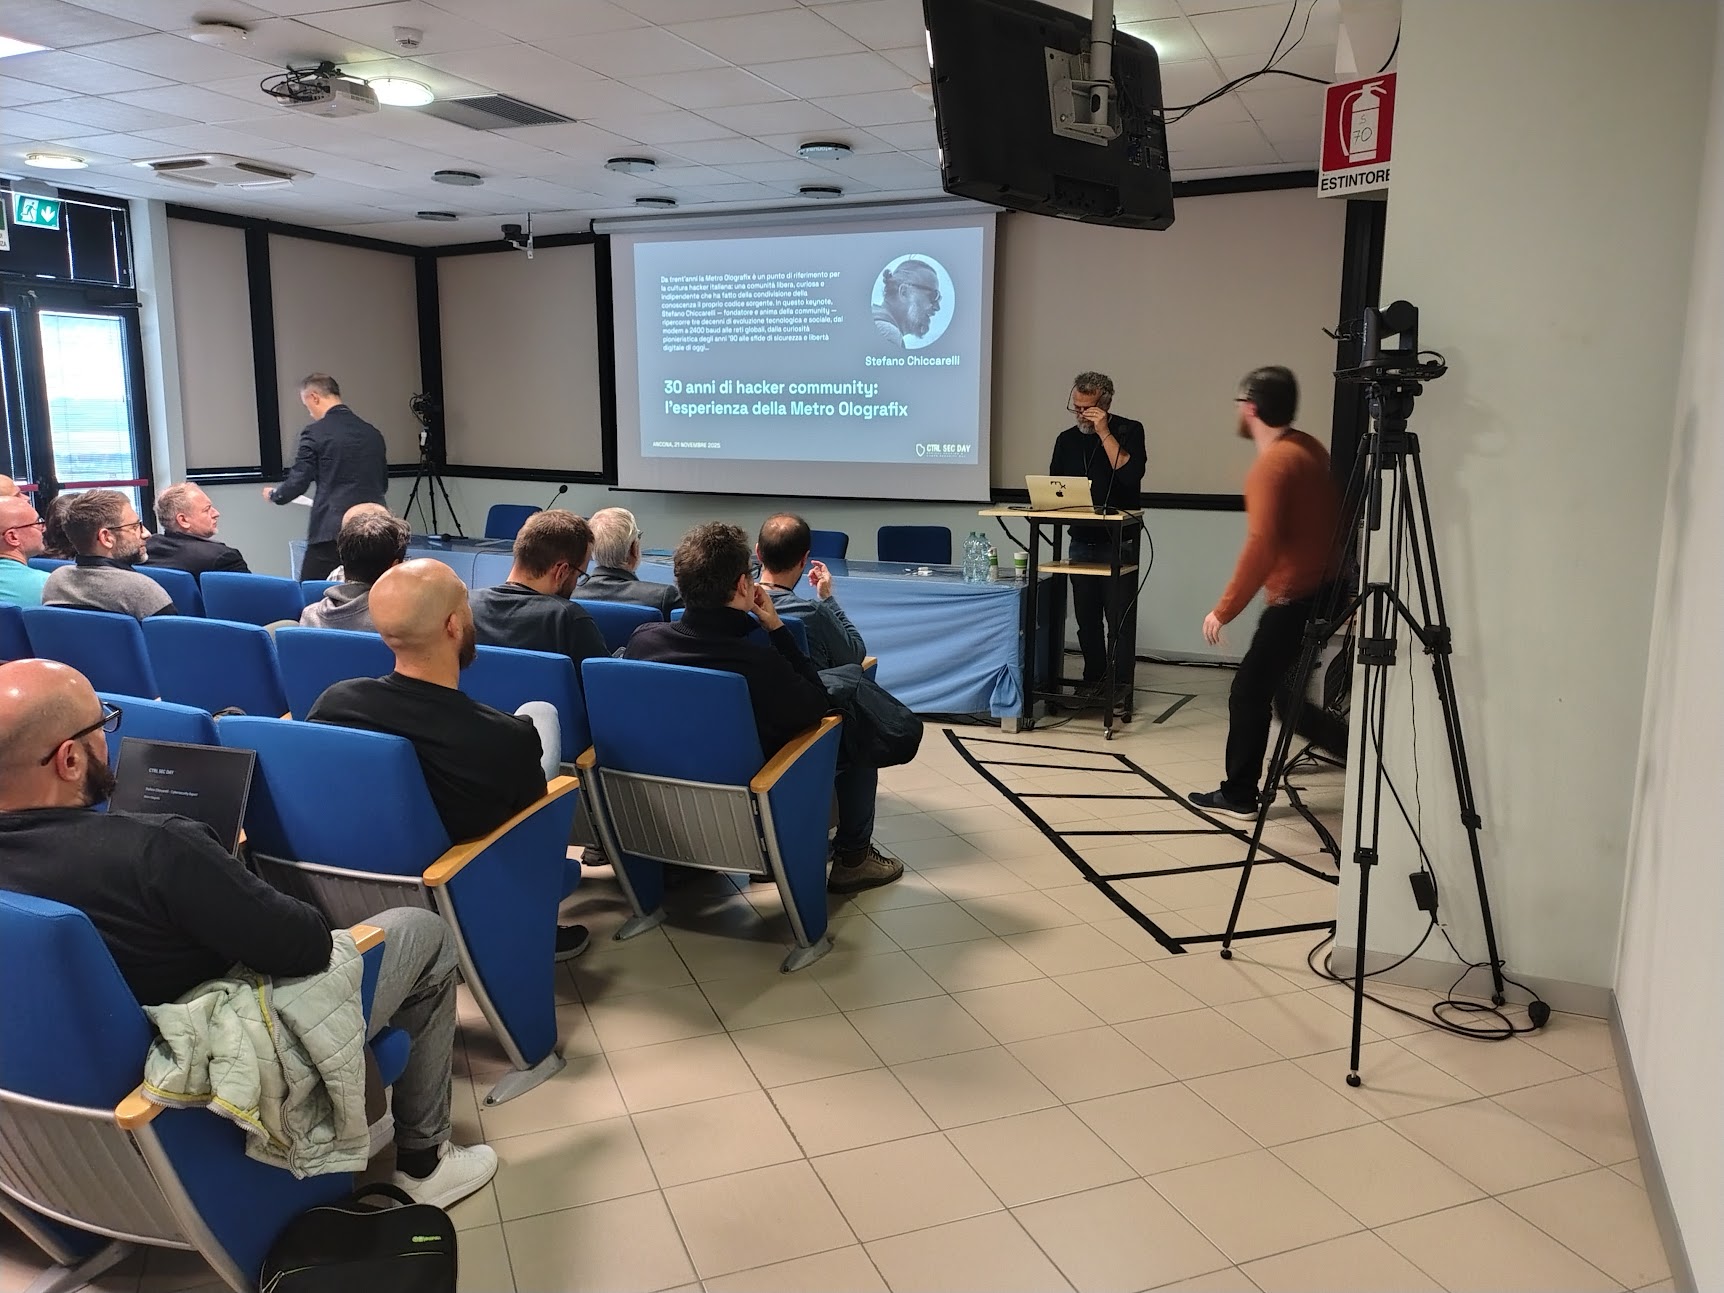
 La comunità italiana di IPFire è entusiasta di annunciare la sua partecipazione a due eventi eccezionali, che rappresentano un’occasione imperdibile per tutti gli appassionati e professionisti della sicurezza informatica. Il primo evento si svolgerà a Firenze il 24 ottobre, durante l’evento dedicato all’e-privacy, mentre il secondo avrà luogo ad Ancona, presso l'Università, il 21 novembre, nel contesto del Ctrl Sec Day. Questi due appuntamenti non solo offriranno l'opportunità di far conoscere le potenzialità del sistema operativo IPFire, ma anche di rafforzare il legame con la comunità internazionale, creando occasioni di scambio e apprendimento.
 Siamo entusiasti di annunciare che l'attesa è finalmente terminata: IPFire 2.29 - Core Update 197 è ufficialmente disponibile! Questo aggiornamento non rappresenta solo un semplice passaggio di versione; porta con sé una serie di innovazioni che fanno davvero la differenza.

 La notizia che gli appassionati di network e cybersecurity stavano aspettando è finalmente qui: IPFire 2.29 - Core Update 195 introduce il supporto nativo per WireGuard, un passo avanti che promette di migliorare notevolmente l'esperienza utente nel mondo delle VPN. Questa versione non solo porta con sé questa innovativa funzionalità, ma offre anche una serie di miglioramenti significativi e correzioni cruciali riguardanti bug e problemi di sicurezza.
 Siamo entusiasti di annunciare il rilascio di **IPFire 2.29 – Core Update 194**, l'aggiornamento più recente del nostro firewall open source, progettato per offrire prestazioni elevate e sicurezza senza compromessi.